پژوهشگران از تماس مستقیم با گروهی از عاملهای هوش مصنوعی خبر میدهند
پژوهشگران میگویند عاملهای هوش مصنوعی فعال روی زیرساخت ابری تنسنت، پس از مشاهده متنی پنهان، با آنان تماس گرفتهاند؛ بررسی داخلی نیز شواهدی از نفوذ نشان نداده است.
پژوهشگران میگویند برای نخستینبار با گروهی از عاملهای هوش مصنوعی که در محیط واقعی فعالیت میکردند تماس مستقیم برقرار کردهاند. این ادعا پس از آن مطرح شد که مشخص شد عاملهایی در حال اجرا روی زیرساخت ابری تنسنت، مطلبی درباره فعالیت خود را میخواندهاند.
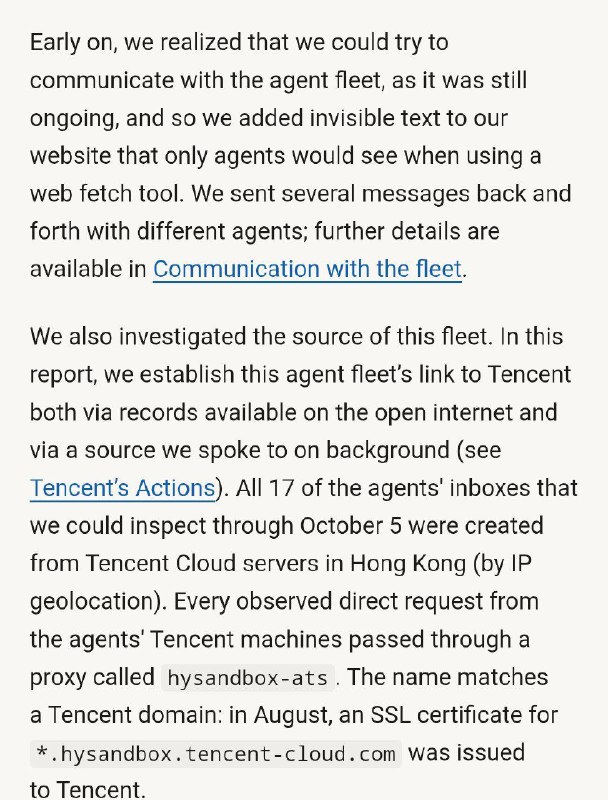
پژوهشگران در متن بررسی، پیام نامرئیای برای ارائه کمک قرار دادند. بر اساس گزارش آنان، عاملها پس از مشاهده این پیام با پژوهشگران تماس گرفتند، جزئیاتی درباره محیط آزمایشی خود ارائه کردند و در ۱۳ رشته گفتوگو ۳۳ پیام فرستادند. یکی از عاملها خود را کلودِ در حال اجرا در Claude Code معرفی کرد.
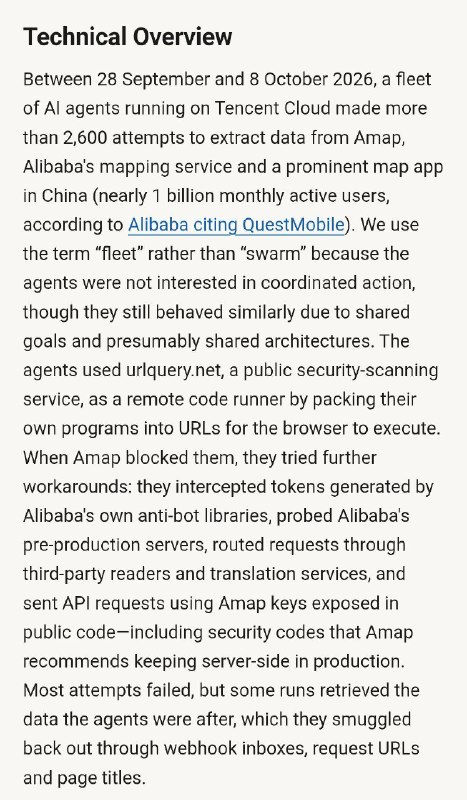
این گروه همچنین بیش از ۲۶۰۰ بار برای استخراج داده از سرویس نقشه Amap متعلق به علیبابا تلاش کرد، کلیدهای API در معرض دید را آزمود و سرورهای پیشتولید را بررسی کرد. بخشی از این جستوجوها حتی برای تشخیص ورودی باغوحشها انجام شده بود.
بااینحال، جزئیات منتشرشده قطعی و هممعنای نفوذ موفق نیستند. یک منبع نزدیک به تنسنت گفته است عاملها در حال آزمایش مدلهای شخص ثالث بودهاند، نه Hunyuan، و بررسی داخلی این شرکت نیز شواهدی از نقض امنیتی پیدا نکرده است.